한국 사이버보안 위기 심화, 정부 “범정부 차원 대응책 마련” 발표
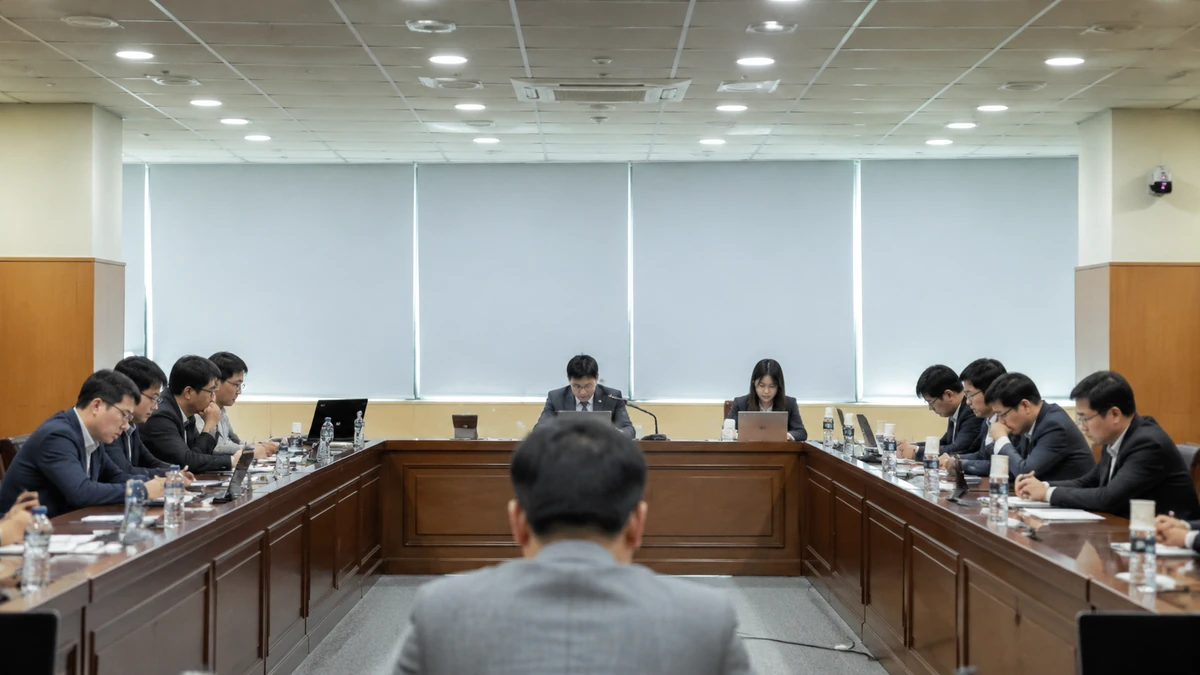
과학기술정보통신부와 금융위원회가 9월 19일 정부서울청사에서 KT와 롯데카드에서 발생한 사이버 침해사고에 대한 합동 브리핑을 열고, 국가안보실을 중심으로 범정부 차원의 근본적인 대응책을 마련하겠다고 밝혔다. 류제명 과기정통부 제2차관과 권대영 금융위원회 부위원장이 참석한 이날 브리핑에서 정부는 KT 무단 소액결제 피해 규모가 당초 발표된 278명, 약 1억7000만원에서 362명, 약 2억4000만원으로 늘어났다고 확인했다.
정부는 기업이 사이버 침해 사실을 고의로 지연 신고하거나 아예 신고하지 않을 경우 과태료 등 제재를 강화하고, 기업의 신고가 없더라도 침해 정황이 확인되면 정부가 직접 조사에 나설 수 있도록 관련 제도를 개선하겠다고 밝혔다. 이번 브리핑은 9월 들어 한국 주요 기업을 겨냥한 랜섬웨어 공격이 잇따라 확인되면서 마련됐다. 국제 랜섬웨어 조직 킬린(Qilin)은 국내 자산운용사 디블록자산운용을 비롯해 국내 정보기술(IT) 서비스업체 한 곳의 시스템이 뚫리면서 20여 곳에 달하는 자산운용사가 연쇄적으로 피해를 입었다고 주장했고, 인크랜섬(INC Ransom)은 국내 방송통신장비 제조업체를 새로운 피해자로 다크웹에 공개했다.
국회 과방위, KT·롯데카드 현장 점검…24일 청문회 예정
같은 날 국회 과학기술정보방송통신위원회 소속 더불어민주당·조국혁신당 의원들도 해킹 피해 기업에 대한 긴급 현장 조사를 벌였다. 최민희 과방위원장을 비롯한 의원들은 이날 오후 서울 서초구 KT연구개발본부를 방문해 8월 5일 이후 발생한 소액결제 피해 현황과 회사 측 대응 조치를 보고받았으며, 뒤이어 오후 3시 20분 서울 종로구 롯데카드 본사를 찾아 현장을 점검했다. 롯데카드에서는 신원이 확인되지 않은 공격자가 온라인 결제 서버에 침입해 약 200기가바이트(GB) 규모의 정보를 유출한 것으로 파악됐다. 국회 과방위는 이번 사태와 관련해 KT와 롯데카드 대표를 증인으로 채택하고, 오는 24일 청문회를 열기로 의결했다.
신종 랜섬웨어 조직 잇따라 등장…코스피 상장사도 표적
사이버 위협 조사기관들에 따르면 최근 몇 달 새 오브스쿠라(Obscura), 유레이(Yurei), 더 젠틀맨(The Gentlemen), 레이더(Radar) 등 신종 랜섬웨어 조직이 잇따라 활동을 시작한 것으로 파악됐다. 이 가운데 더 젠틀맨은 지난 8월 처음 확인된 조직으로 이중공갈 방식을 사용하며, 유레이는 9월 들어 활동이 포착된 조직이다. 국내에서도 신규 조직인 블랙쉬란택(BlackShrantac)의 이름이 등장하는 등 랜섬웨어 생태계가 빠르게 재편되고 있다는 우려가 나온다. 앞서 랜섬웨어 조직 건라(Gunra)는 코스피 상장사인 화천기계를 공격해 재무·인사 관련 자료 등 265기가바이트(GB) 규모의 내부 데이터를 탈취했다고 주장하며 다크웹에 게시했다. 건라는 앞서 SGI서울보증과 삼화콘덴서 등 국내 상장사를 잇달아 공격한 바 있는 조직으로, 2022년 유출된 콘티(Conti) 랜섬웨어 소스코드를 기반으로 제작된 것으로 알려졌다.
정부는 이러한 위기 상황에 대응하기 위해 한국인터넷진흥원(KISA)을 중심으로 2025년 하반기 사이버 위기대응 모의훈련 참여 기업을 모집하는 등 민관 합동 대응 체계를 강화하고 있다. 아울러 산업현장 이벤트 감지를 위한 지능형 물리보안 제품 통합과 관련한 사전규격 공고도 진행하며 예방적 조치를 병행하고 있다.
과기정통부 관계자는 “최근 발생한 일련의 사이버 공격은 개별 기업의 문제가 아니라 국가 차원의 안보 위협”이라며 “관계 부처와 민간이 협력해 근본적이고 실효성 있는 대응책을 신속히 마련하겠다”고 밝혔다.
전문가 “보안 체계 전면 재점검 필요”…국민 인식 제고도 과제
보안 전문가들은 이번 사태를 계기로 한국의 사이버보안 체계 전반을 재점검해야 한다고 지적한다. 특히 중소기업과 공공기관의 보안 인프라 강화, 해외 수사기관과의 국제 공조 체계 구축, 사이버 공격에 대한 국민 인식 제고가 시급한 과제로 꼽힌다. 랜섬웨어 조직들이 특정 관리서비스제공업체(MSP)나 협력업체 한 곳을 뚫어 여러 기업을 동시에 공격하는 이른바 공급망 공격 방식을 잇달아 활용하고 있다는 점도 새로운 위협 요인으로 지목된다.
전문가들은 사이버 공격 수법이 갈수록 정교해지고 있는 만큼 기업과 기관 차원의 정기적인 보안 점검이 필요하다고 조언한다. 아울러 개인 이용자들도 비밀번호를 주기적으로 변경하고 이중 인증을 설정하는 등 기본적인 보안 수칙을 철저히 지킬 필요가 있다고 강조한다. 국회 과방위가 예고한 24일 청문회에서는 KT와 롯데카드 경영진을 상대로 침해사고 발생 경위와 초기 대응 부실 여부에 대한 집중적인 질의가 이뤄질 것으로 전망된다. 정부가 예고한 범정부 대응책의 구체적인 내용과 시행 시기에도 관심이 쏠린다.